Moldovenii si Dridex-ul
Potrivit surselor citate de Bloomberg, hackerii din cele trei state postsovietie sunt suspectati de implicarea intr-o serie de jafuri la 12 banci, in special din Asia de Sud-Est, in acest scop folosindu-se virusul Dridex. Acesta este un virul relativ nou, evoluat din malware-ul Cridex, care la randul sau este succesorul cunoscutului troian Zeus. Infectiile cu Dridex au aparul la finalul anului 2014. Fiecare campanie de propagare se concentreaza pe o anumita regiune a lumii.
Mold-Street.com scris ca virusul se propaga fie printr-un fisier executabil atasat la mesaje spam, fie prin link-uri care descarca automat virusul odata ce sunt accesate. Noua campanie foloseste fisiere Word si Excel care include cod de tip macro. Acestea instaleaza un downloader generic pentru a descarca si executa Dridex.
Potrivit Bloomberg acest virus este folosit in special de hackerii din spatiul postsovietic, inclusiv Moldova, Rusia sau Kazahstan.
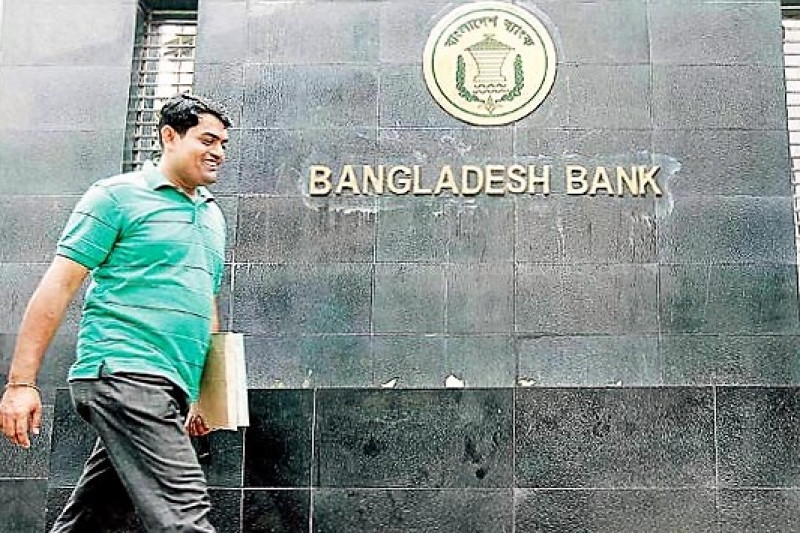
Banii erau depusi intr-un cont la Rezerva Federala (FED) din New York. Operatiunea frauduloasa a avut loc in februarie, dar a fost dezvaluita abia in aprilie. Hackerii au trecut de sistemele de securitate ale Fed si dupa ce s-au canectat cu identitati oficiale din Bangladesh, au falsificat cereri de virament ale institutiei financiare cu baza la New York, reusind sa deturneze 81 de milioane de dolari.